ARACHNID.SIEM
Обнаружение кибератак за счет сбора и
анализа событий безопасности в режиме
реального времени
Обнаружение кибератак в режиме реального времени
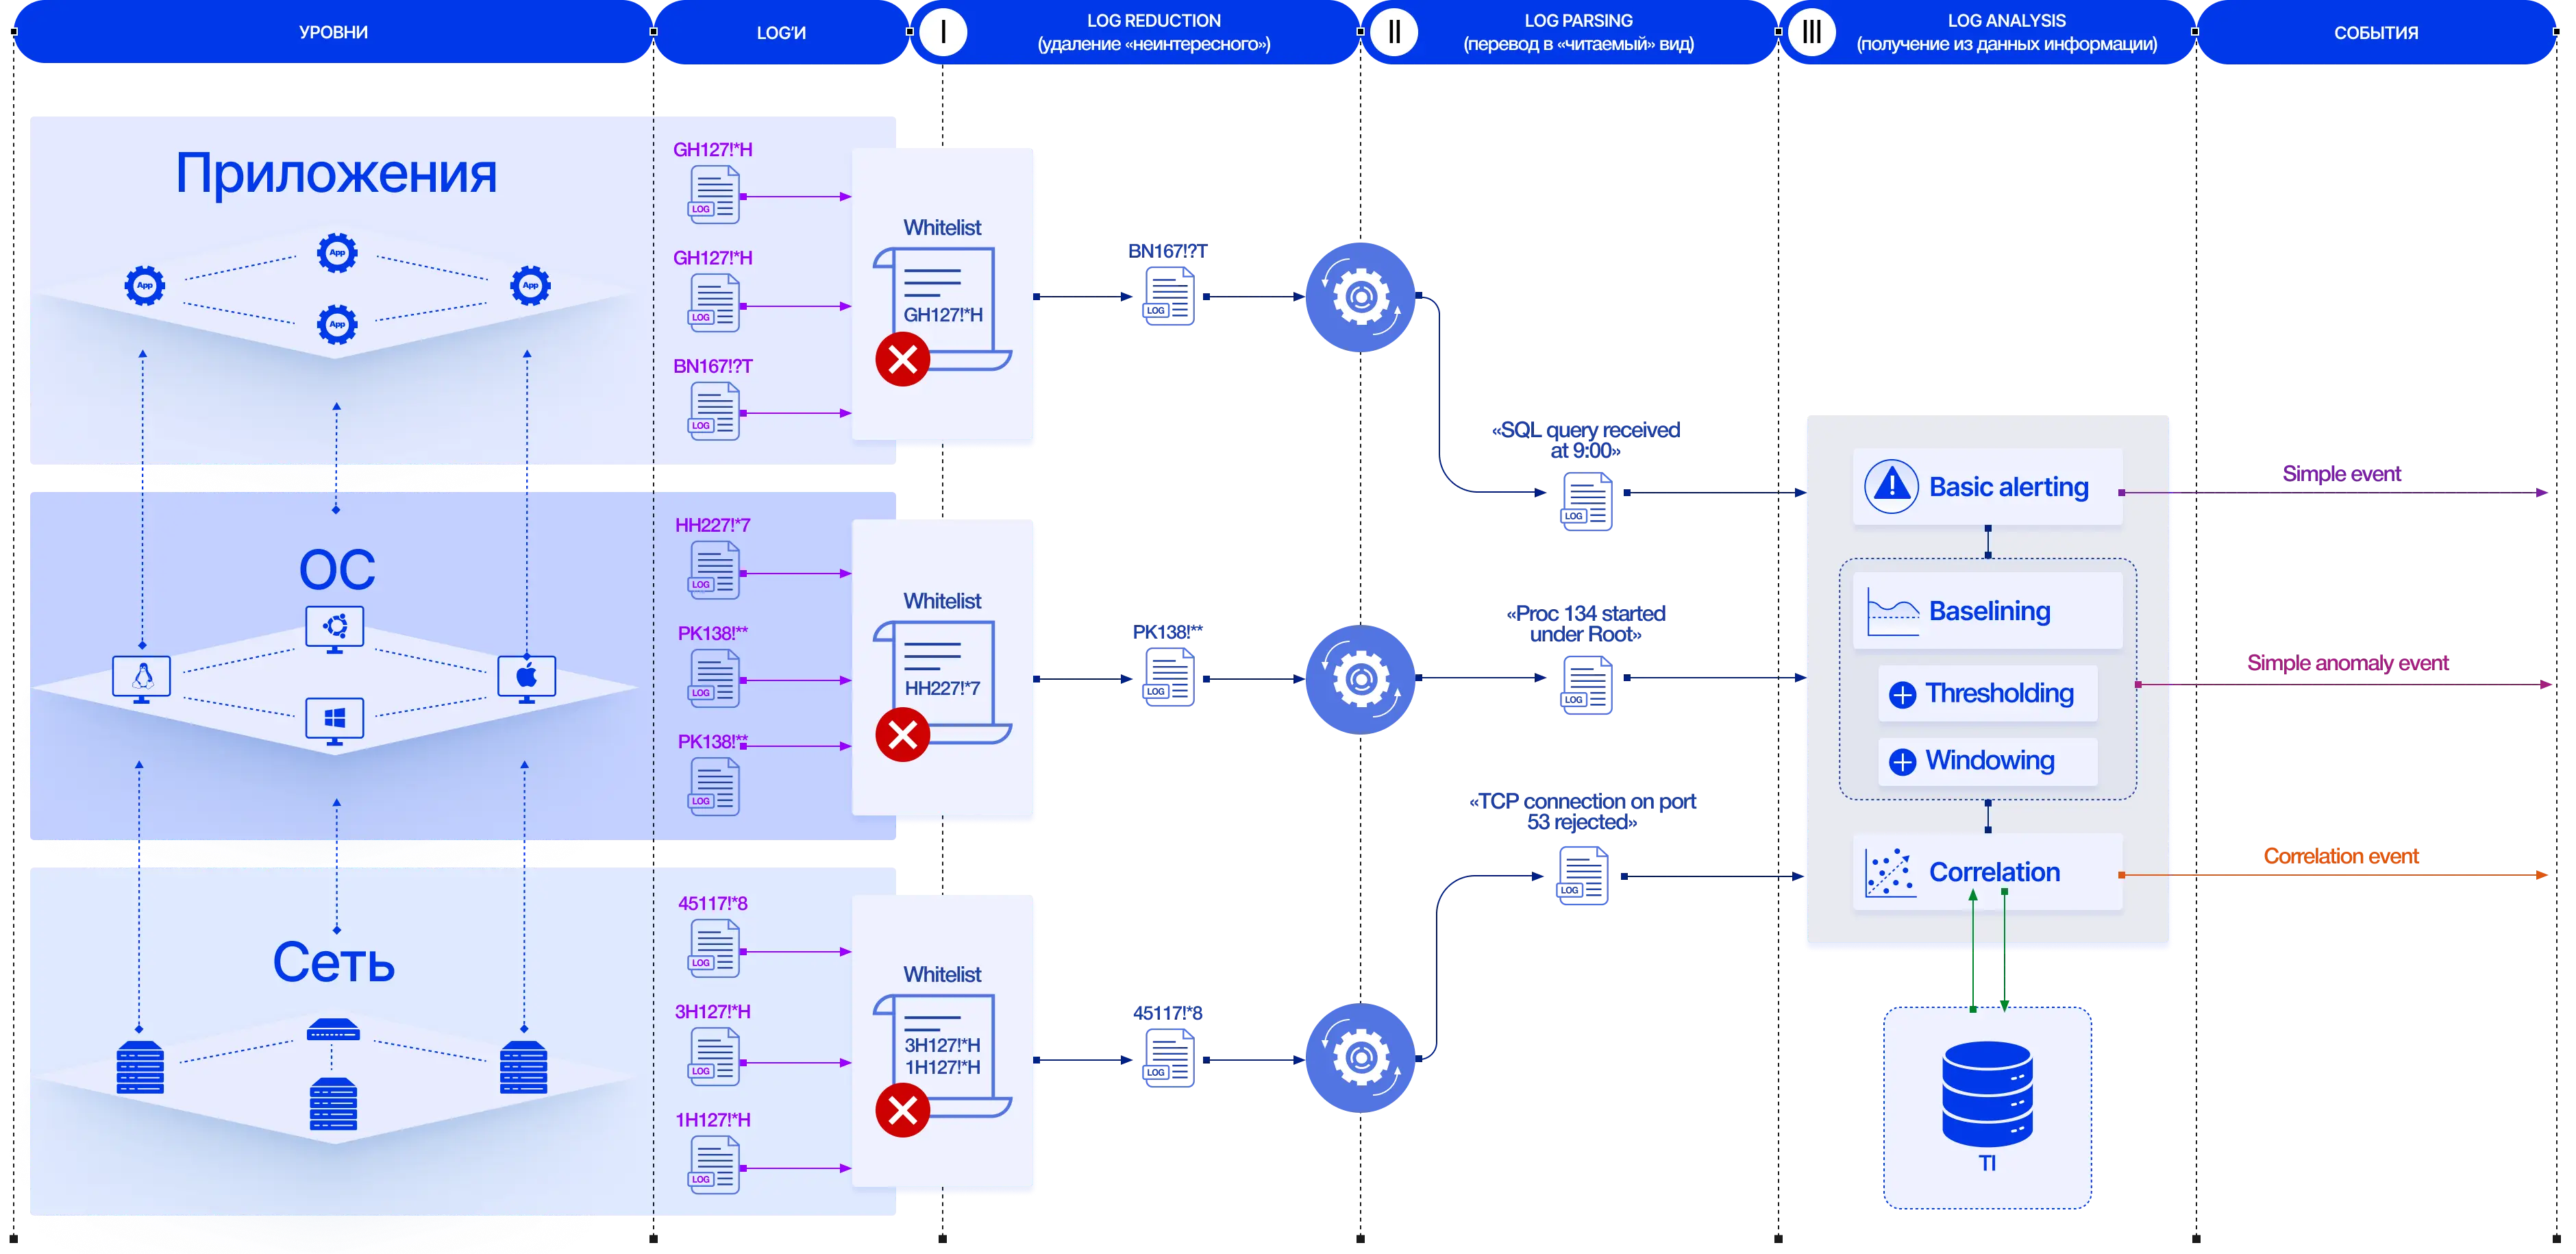
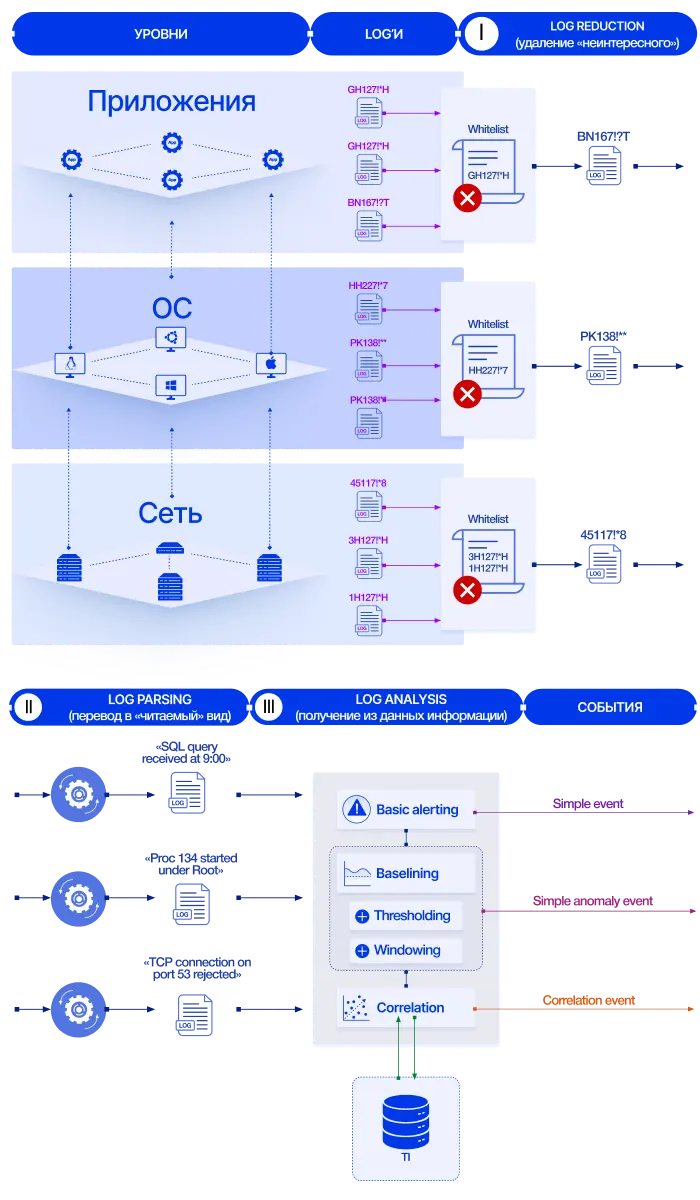
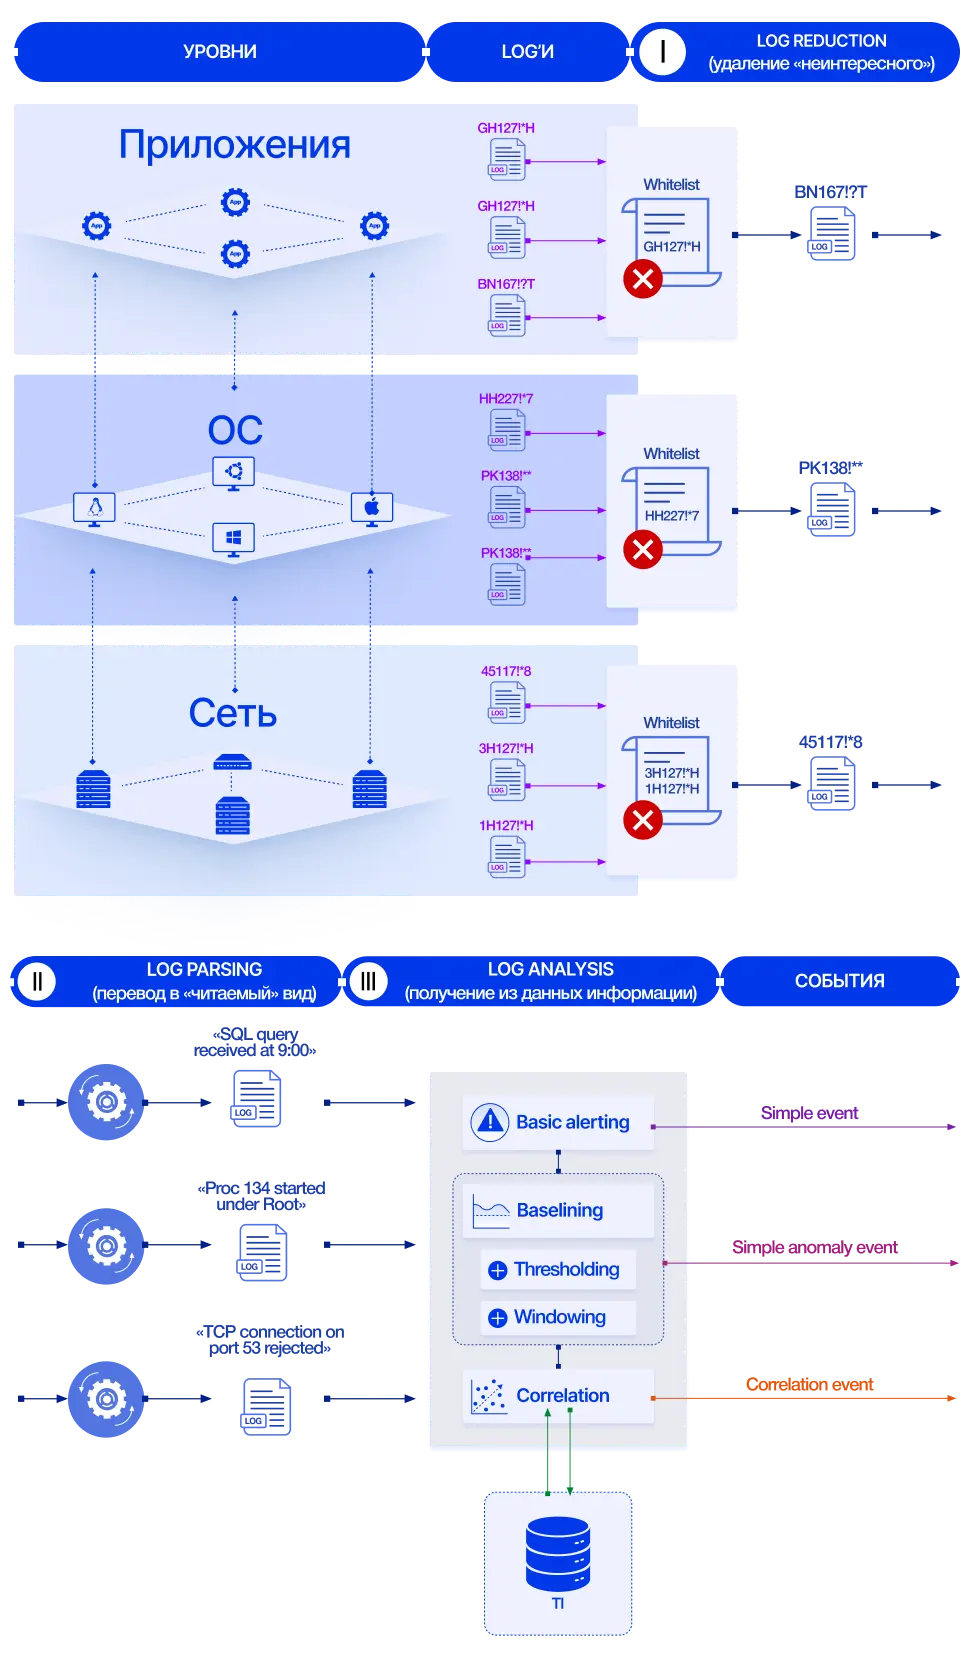
01 Сбор регулярных событий от разных источников
02 Анализ событий по разным признакам
03 Управляемые алгоритмы идентификации событий, представляющих интерес
04 Гибкие возможности интеграции
Параметры и стоимость комплексного решения
с базовыми опциями технической поддержки
Простая (неисключительная) лицензия
Базовая техническая поддержка на этапе эксплуатации (на 12 месяцев):
Удаленное подключение для решения инцидентов
Аудит состояния работы продукта
Обучение и сертификация специалистов лицензиата*
Приём обращений
E-mail: 24х7 Телефон: 8Х5
Доступ к материалам сообщества Arachnid (документация и доп. материалы)
Обновления версий продуктов
Консультации с экспертами L3 и архитекторами вендора
500 000 руб 00 коп в год
Обнаружение активности, указывающей на наличие рисков в инфраструктуре
В любой корпоративной инфраструктуре одновременно действует множество сетевых компонентов, операционных систем и приложений с разделенным управлением. Среди всей этой активности часто встречается протоколы, сервисы и операции, которые в силу разных причин могут быть использованы злоумышленниками для проведения кибератак на компанию, но отсутствие централизованного мониторинга, заточенного под задачи и проблемы кибербезопасности, не позволяет обнаружить эту активность.
Arachnid.SIEM используется как централизованная система сбора и анализа регулярных событий безопасности, её использование совместно с Arachnid.KRI Database позволяет обнаружить активность, сам факт наличия которой является риском для компании.
Обнаружение кибератак в режиме реального времени
Злоумышленники выстраивают кибератаки против компаний по разным направлениям, от эксплуатации уязвимостей конкретной версии п/о пограничного маршрутизатора до полного перебора паролей личного кабинета пользователя на web-сайте компании. Приходится отслеживать огромное количество событий безопасности, генерируемых разными источниками, часто таких событий, которые сгенерированны по факту блокирования атаки, т.е. не представляющих особого интереса.
Arachnid.SIEM представляет собой готовые: схемы подключения источников с шаблонами их настроек, логику классификации событий, dashboard’ы с информацией, представляющей интерес с точки зрения кибербезопасности, правила генерации и логику оповещений и реагирования на события – всё для обнаружения кибератак, а не для «мониторинга чат-бота».
Выберите удобный вариант
развертывания
Virtual appliance ■
Развертывание виртуального решения со всеми необходимыми предустановленными и настроенными элементами