ARACHNID.Anomaly Detection
Обработка статистики сетевого трафика методами машинного обучения
01 Обнаружение аномалий в потоках сетевого трафика
02 Сигнатурный анализ данных
03 Алгоритмы машинного обучения
Параметры и стоимость комплексного решения
с базовыми опциями технической поддержки
Простая (неисключительная) лицензия
Базовая техническая поддержка на этапе
эксплуатации (на 12 месяцев):
Удаленное подключение для решения инцидентов
Аудит состояния работы продукта
Обучение и сертификация специалистов лицензиата*
Приём обращений
E-mail: 24х7 Телефон: 8Х5
Доступ к материалам сообщества Arachnid (документация и доп. материалы)
Обновления версий продуктов
Консультации с экспертами L3 и архитекторами вендора
400 000 руб 00 коп в год
Обнаружение скомпрометированных систем во внутренней инфраструктуре компании
Не все атаки можно предотвратить. Сотрудники или корпоративные системы могут быть скомпрометированы ранее неизвестными угрозами. Ваша задача не только подготовить превентивные меры борьбы с атаками, но и задействовать средства обнаружения компрометации по определённым индикаторам.
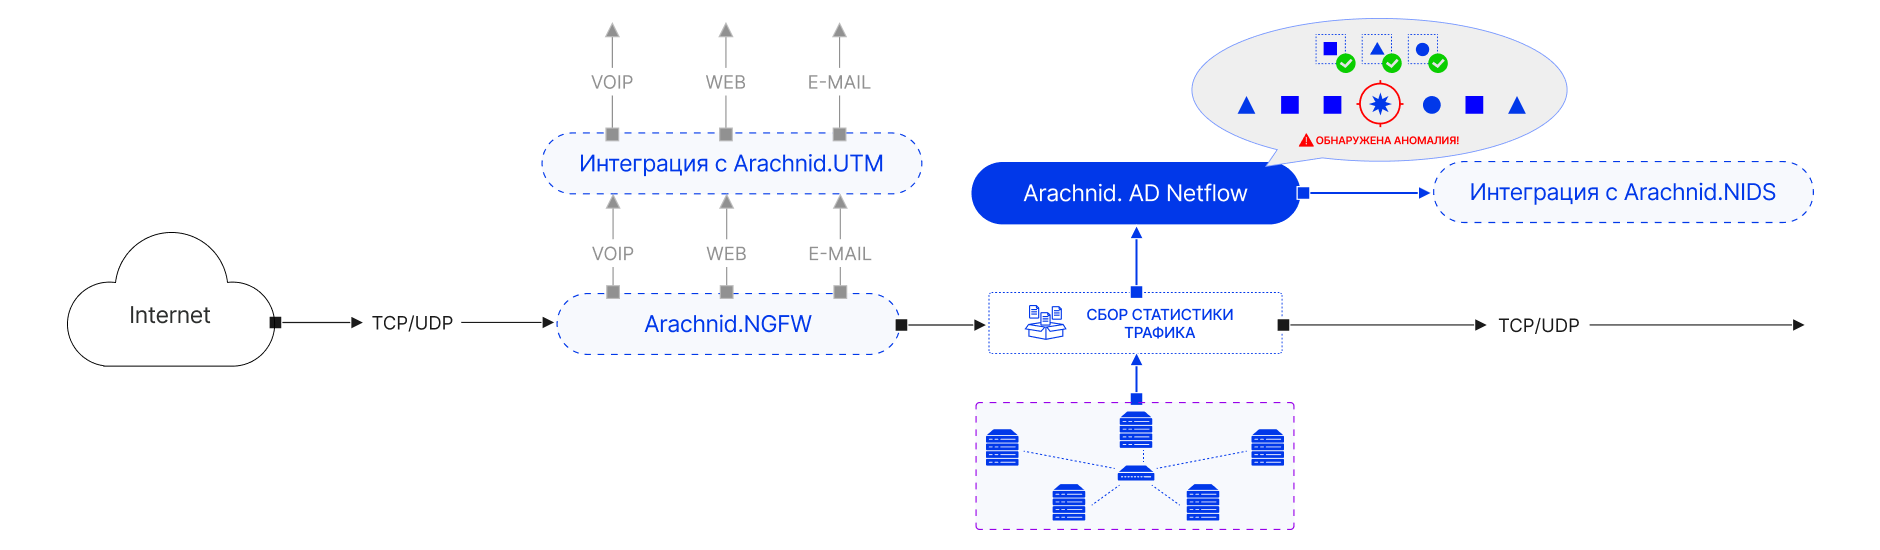
Arachnid.AD анализирует потоки сетевого трафика в инфраструктуре компании и обнаруживает аномалии в работе сети. Благодаря этому можно выявить скомпрометированную систему или пользователя, купировать инцидент, и минимизировать его последствия для компании.
Обнаружение утечек данных
Утечки данных могут быть следствием как компрометации системы, так и нелигитимного поведения сотрудника. Из-за их природы предотвратить учетку крайне сложно. Ваша задача – правильно выстроить систему обнаружения утечек данных в рамках анализа определенных каналов, по которым они могут произойти.
Arachnid.AD обнаруживает аномалии сетевых потоках данных, выходящих во внешний интернет из инфраструктуры компании. Эти аномалии прежде всего свидетельствуют об утечках данных, а кроме того о работе web-маяков и прочих подобных инстументах слежки за пользователями.
Выберите удобный вариант развертывания
Virtual appliance ■
Развертывание виртуального решения со всеми необходимыми предустановленными и настроенными элементами
Bare metal ■
Установка ОС с функциями UTM на аппаратную серверную платформу*